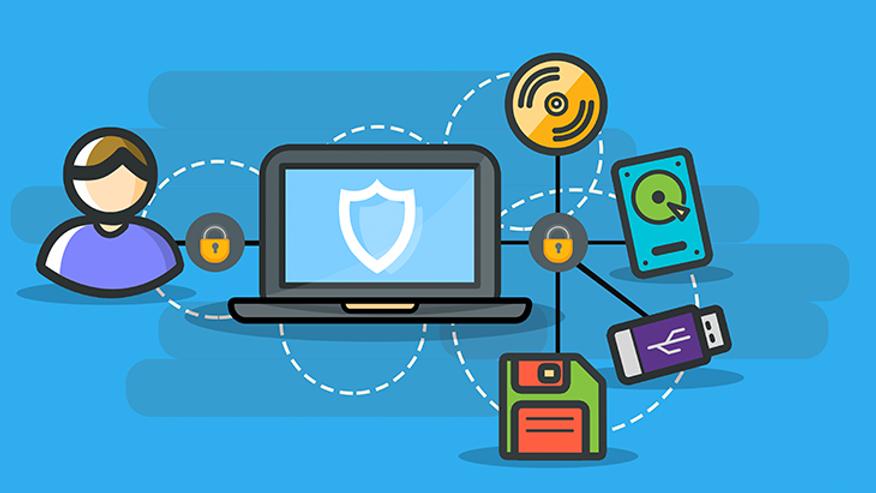
Device Control çözümleri, kurum bilgisayarlarına bağlanan harici ve taşınabilir cihazların kullanımını merkezi güvenlik politikaları doğrultusunda kontrol etmeyi sağlar. USB bellekler, harici diskler, CD/DVD sürücüleri, yazıcılar ve diğer çevre birimleri gibi cihazların sisteme erişimi kontrol edilerek yetkisiz cihaz kullanımından ve kontrolsüz veri aktarımından kaynaklanabilecek güvenlik risklerinin azaltılmasına yardımcı olur.
Cihaz erişim politikaları kullanıcı, bilgisayar, cihaz türü, üretici, model veya cihaz kimliği gibi farklı kriterlere göre oluşturulabilir. Kurumun güvenlik ihtiyaçlarına bağlı olarak belirli cihazlara tamamen erişim izni verilebilir, erişim tamamen engellenebilir veya yalnızca okuma gibi kısıtlı kullanım seçenekleri uygulanabilir. Böylece çalışanların görevleri için gerekli cihazları kullanmasına izin verilirken güvenlik açısından risk oluşturan cihazların kullanımı sınırlandırılabilir.
Device Control, taşınabilir depolama cihazları üzerinden gerçekleşebilecek veri sızıntılarının kontrol altına alınmasında önemli bir güvenlik katmanı sağlar. Hassas veya kurumsal verilerin yetkisiz şekilde USB bellek ya da harici disk gibi cihazlara kopyalanmasının önüne geçilmesine yardımcı olur. Uygulanan politikalar doğrultusunda belirli kullanıcıların veya cihazların veri aktarım yetkileri sınırlandırılarak kurum genelinde daha kontrollü bir veri kullanım modeli oluşturulabilir.
Cihaz bağlantıları ve gerçekleştirilen erişim işlemleri merkezi olarak izlenerek güvenlik ekiplerine görünürlük sağlanabilir. Hangi kullanıcının hangi cihaza eriştiği, hangi bilgisayarda cihazın kullanıldığı ve uygulanan erişim politikası gibi bilgiler kayıt altına alınarak gerektiğinde incelenebilir. Bu kayıtlar güvenlik olaylarının araştırılması, kullanıcı aktivitelerinin takibi ve kurum politikalarının denetlenmesi açısından kullanılabilir.
Device Control çözümleri, merkezi yönetim, politika uygulama, izleme ve raporlama yeteneklerini bir araya getirerek uç noktalara bağlanan cihazların kontrollü şekilde yönetilmesini sağlar. Özellikle veri sızıntısı riskinin azaltılması, yetkisiz cihaz kullanımının önlenmesi ve kurum genelindeki taşınabilir medya kullanım politikalarının standartlaştırılması açısından uç nokta güvenliğinin önemli bileşenlerinden biri olarak konumlandırılabilir.